瑞刷网络5600-N2安全审计设备参数配置指南
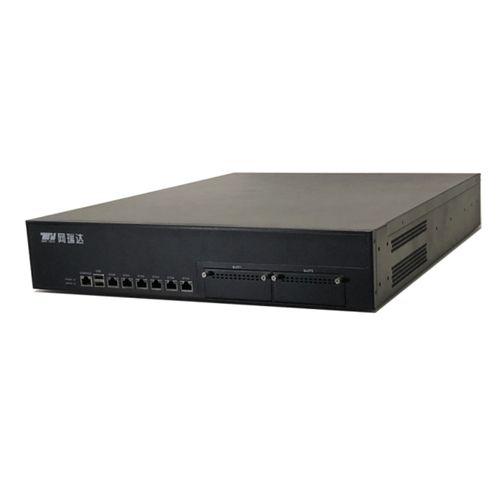
瑞刷网络5600-N2安全审计设备是一款面向企业级网络环境的高性能安全审计产品,支持对网络流量进行深度审计、日志记录和风险分析。合理的参数配置是保障设备稳定运行和审计效能的关键。
一、设备基础配置
- 登录设备:通过Console口或默认管理IP(通常为192.168.1.1)登录Web管理界面,默认用户名/密码请参考随机手册。
- 网络接口配置:根据部署位置,设置管理口和数据采集口的IP地址、子网掩码和网关。管理口建议限制访问IP,仅允许管理员网段登录。
- 授权与时间:导入License授权文件,配置NTP服务器确保审计日志时间准确,建议使用内网可信NTP源。
二、审计策略配置
- 审计范围:指定需要审计的网段、协议(如HTTP、FTP、SMTP、DNS等)及端口。可选择全流量审计或按需过滤,避免资源浪费。
- 应用识别:开启应用层协议识别,针对常见的Web、邮件、文件传输等应用进行深度解析。
- 日志存储:设置日志存储路径、单文件大小和循环覆盖策略。建议配置外置存储或日志服务器,满足等保合规的六个月留存要求。
三、性能参数优化
- 会话并发与吞吐:根据实际链路带宽调整最大并发连接数和吞吐量上限,5600-N2典型吞吐为2Gbps,请勿超配。
- CPU与内存监控:开启资源告警阈值(如CPU>80%,内存>85%),触发时自动降级或通知管理员。
- 抓包采样:高负载场景下可启用报文采样,降低解码压力,采样比建议1:1至1:10之间。
四、安全与告警参数
- 告警策略:配置敏感词、异常连接、协议违规等触发条件,告警方式支持Syslog、邮件和SNMP Trap。
- 用户权限:划分管理员、审计员、操作员三级权限,启用密码复杂度和登录失败锁定策略。
- 备份与恢复:定期备份配置文件和审计数据,建议每周自动备份至FTPS服务器。
五、合规建议
配置完成后应进行流量验证测试,确认审计无遗漏且设备无丢包。针对《网络安全法》和等级保护要求,建议开启日志防篡改功能并保留审计记录不少于180天。
以上参数需结合瑞刷网络5600-N2具体固件版本进行调整,请以官方最新管理员手册为准。
如若转载,请注明出处:http://www.ruiswl.com/product/55.html
更新时间:2026-10-11 15:36:11